
Comment sécuriser efficacement un site WordPress ?
Identifier les principaux risques pour un site WordPress
Avant de chercher à sécuriser un site WordPress, il faut d'abord comprendre d'où peuvent venir les vulnérabilités. La sécurité ne dépend pas d'un seul réglage ni d'une seule extension. Elle repose sur plusieurs éléments qui doivent fonctionner correctement ensemble.
Un site peut être parfaitement fonctionnel pour ses visiteurs tout en présentant des faiblesses invisibles depuis l'extérieur.
WordPress n'est pas le seul élément à protéger
Un environnement WordPress repose sur plusieurs composants : le logiciel principal, les thèmes, les extensions, l'hébergement, les comptes utilisateurs et différentes configurations techniques.
Chacun de ces éléments peut devenir un point faible s'il est mal entretenu ou insuffisamment protégé.
La sécurité doit donc être envisagée comme un ensemble.
Il ne suffit pas de protéger l'administration WordPress si, par exemple, une extension obsolète présente une vulnérabilité connue. De la même manière, un site correctement mis à jour peut rester exposé si les accès administrateurs sont mal protégés.
Les extensions et les thèmes doivent être surveillés
Les extensions permettent d'ajouter de nombreuses fonctionnalités à WordPress. Elles constituent également une partie importante de l'environnement du site.
Lorsqu'une extension n'est plus maintenue, qu'elle n'est plus nécessaire ou qu'elle reste longtemps sans mise à jour, elle peut représenter un risque supplémentaire.
Le même principe concerne les thèmes.
Il est donc préférable de conserver uniquement les composants réellement utiles et de maintenir ceux qui restent actifs dans un état compatible et à jour.
Plus un site accumule de composants inutiles, plus sa maintenance peut devenir complexe.
Les comptes administrateurs représentent un autre point sensible
Un compte disposant de droits importants peut donner accès à de nombreuses fonctionnalités du site.
Un mot de passe faible, réutilisé ailleurs ou facilement devinable augmente donc inutilement les risques.
Il est préférable de limiter le nombre de comptes disposant de privilèges élevés et de s'assurer que chaque utilisateur possède uniquement les droits dont il a réellement besoin.
Lorsque cela est possible, une authentification renforcée apporte également une protection supplémentaire.
L'hébergement fait partie de la sécurité
La sécurité d'un site ne s'arrête pas à WordPress.
Le serveur, la configuration de l'hébergement, les certificats de sécurité, les sauvegardes et les différents accès techniques participent également à la protection de l'environnement.
Un hébergement correctement administré ne rend pas un site invulnérable, mais il peut contribuer à réduire certains risques et à faciliter la récupération en cas d'incident.
Le choix de l'environnement technique doit donc être considéré dès la création du site, puis réévalué lorsque ses besoins évoluent.
La maintenance est une composante essentielle de la sécurité
Un site WordPress qui fonctionne correctement aujourd'hui n'est pas nécessairement sécurisé pour les mois à venir.
De nouvelles vulnérabilités peuvent être découvertes, des extensions peuvent évoluer et l'environnement technique peut changer.
La sécurité doit donc être envisagée comme un processus continu.
Identifier les composants utilisés, maintenir les logiciels à jour, protéger les accès et disposer de sauvegardes fiables constituent déjà une première ligne de défense importante.
La première étape pour sécuriser un site WordPress consiste ainsi à réduire ses points faibles avant même de chercher à ajouter des protections supplémentaires.
Mettre en place les protections essentielles
Une fois les principaux risques identifiés, la priorité consiste à mettre en place les protections de base. Ces mesures ne rendent pas un site totalement invulnérable, mais elles permettent de réduire une grande partie des risques liés à une mauvaise maintenance ou à des accès insuffisamment protégés.
Maintenir WordPress, les thèmes et les extensions à jour
Les mises à jour ne servent pas uniquement à ajouter de nouvelles fonctionnalités. Elles peuvent également corriger des failles de sécurité découvertes dans WordPress, les thèmes ou les extensions.
Il est donc important de ne pas laisser un site fonctionner pendant de longues périodes avec des composants obsolètes.
Avant une mise à jour importante, il reste toutefois préférable de disposer d'une sauvegarde récente et de vérifier que les différents composants restent compatibles.
La maintenance doit ainsi associer mise à jour et contrôle, plutôt que de simplement appliquer toutes les nouvelles versions sans vérification.
Supprimer les composants inutilisés
Une extension désactivée n'a pas nécessairement besoin de rester installée.
Les thèmes et extensions qui ne sont plus utilisés peuvent être supprimés afin de réduire le nombre de composants à maintenir.
Cette règle est particulièrement utile sur les sites qui ont évolué au fil des années et sur lesquels différentes fonctionnalités ont été testées puis abandonnées.
Un environnement plus simple est généralement plus facile à surveiller et à maintenir.
Protéger les comptes administrateurs
Les comptes disposant de privilèges élevés doivent faire l'objet d'une attention particulière.
Chaque utilisateur devrait disposer de son propre compte et utiliser un mot de passe suffisamment robuste et unique. Lorsque cela est possible, l'authentification à plusieurs facteurs constitue une protection supplémentaire intéressante.
Il est également préférable de limiter les droits administrateur aux personnes qui en ont réellement besoin.
Cette organisation permet de réduire les conséquences potentielles d'un compte compromis.
Utiliser une connexion sécurisée
Le site doit utiliser HTTPS afin de protéger les échanges entre les visiteurs et le serveur.
Le certificat SSL/TLS permet notamment de sécuriser la transmission des données entre le navigateur et le site.
Cette protection est devenue une composante normale d'un site professionnel et doit être correctement configurée et maintenue.
Mettre en place des sauvegardes régulières
Une sauvegarde ne prévient pas directement une attaque, mais elle constitue une protection essentielle lorsqu'un problème survient.
Elle permet notamment de disposer d'une possibilité de récupération après un piratage, une erreur de manipulation, une incompatibilité provoquée par une mise à jour ou un autre incident technique.
Il est préférable de ne pas considérer une sauvegarde comme fiable simplement parce qu'elle est créée automatiquement. Il faut également vérifier qu'elle peut réellement être utilisée pour restaurer le site.
Choisir un environnement adapté
Les protections appliquées directement à WordPress ne remplacent pas celles de l'environnement serveur.
L'hébergement doit bénéficier d'une configuration adaptée, de mesures de sécurité appropriées et d'un système de sauvegarde fiable.
Pour un site professionnel, la sécurité doit donc être pensée à plusieurs niveaux :
WordPress → extensions et thèmes → comptes → serveur → sauvegardes.
Cette approche multicouche est beaucoup plus solide que de compter uniquement sur une extension de sécurité installée sur le site.
Protéger le site contre les incidents et prévoir la récupération
Même avec des mises à jour régulières, des comptes correctement protégés et un environnement bien configuré, aucun site connecté à Internet n'est totalement à l'abri d'un incident.
La sécurité doit donc également prévoir ce qui se passe lorsqu'une tentative d'intrusion, une erreur technique ou un problème de compatibilité survient.
Surveiller les comportements inhabituels
Une activité inhabituelle peut parfois révéler un problème avant que celui-ci ne devienne réellement visible pour les visiteurs.
Des connexions répétées, des modifications inattendues, l'apparition de nouveaux comptes ou des changements inhabituels dans certains fichiers peuvent constituer des signaux à examiner.
Une surveillance régulière permet donc de détecter plus rapidement certaines anomalies.
L'objectif n'est pas nécessairement de contrôler chaque action réalisée sur le site, mais de disposer de moyens permettant d'identifier les événements qui sortent du fonctionnement habituel.
Utiliser une protection supplémentaire lorsque cela est nécessaire
Des extensions spécialisées peuvent ajouter différentes fonctions de sécurité : surveillance, détection de fichiers modifiés, limitation de certaines tentatives de connexion ou alertes en cas d'activité inhabituelle.
Elles peuvent être utiles, mais elles ne doivent pas être considérées comme une solution unique.
Installer plusieurs extensions de sécurité sans vérifier leur utilité peut également alourdir inutilement le site et créer des problèmes de compatibilité.
La bonne approche consiste à déterminer les besoins réels du site avant d'ajouter une nouvelle couche technique.
Distinguer prévention et récupération
La prévention cherche à réduire la probabilité qu'un incident survienne.
Les mises à jour, les comptes protégés, les accès sécurisés et la surveillance participent à cette prévention.
La récupération répond à une autre question :
Que faire si malgré toutes ces protections, le site est compromis ?
C'est ici que les sauvegardes prennent toute leur importance.
Une sauvegarde ne bloque pas un piratage. En revanche, elle peut permettre de restaurer une version saine du site et de réduire considérablement le temps nécessaire pour revenir à un fonctionnement normal.
Une bonne sécurité ne consiste donc pas seulement à empêcher les incidents, mais aussi à être capable de récupérer rapidement lorsque quelque chose se produit.
Vérifier que les sauvegardes sont réellement exploitables
Disposer de plusieurs sauvegardes ne garantit pas automatiquement qu'elles permettront de restaurer le site.
Une sauvegarde peut être incomplète, trop ancienne ou difficile à restaurer dans l'environnement disponible.
Il est donc important de vérifier régulièrement que le processus de restauration fonctionne et que les éléments essentiels du site sont bien conservés.
Pour un site professionnel, cette vérification peut faire la différence entre une interruption courte et une situation beaucoup plus longue à résoudre.
Prévoir une réaction en cas de problème
Lorsqu'un site présente soudainement un comportement inhabituel, agir dans la précipitation peut parfois aggraver la situation.
Il est préférable de savoir à l'avance :
- qui peut intervenir ;
- quelles sauvegardes sont disponibles ;
- comment isoler le problème ;
- comment restaurer une version saine ;
- quelles informations doivent être vérifiées après la restauration.
Cette préparation est particulièrement importante pour les sites qui jouent un rôle commercial dans l'activité de l'entreprise.
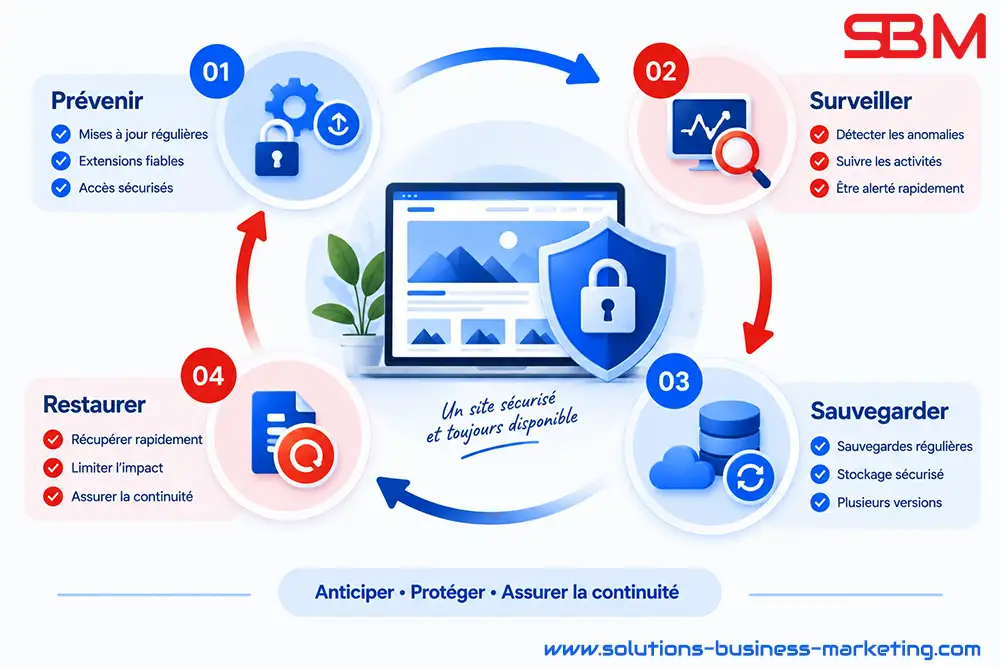
La sécurité WordPress doit donc être pensée comme un cycle complet :
prévenir → surveiller → détecter → intervenir → restaurer → renforcer.
Cette logique permet de passer d'une simple protection théorique à une véritable capacité de réaction face aux incidents.
Maintenir la sécurité dans le temps
Sécuriser un site WordPress ne doit pas être considéré comme une intervention réalisée une seule fois. Un site évolue, ses extensions sont mises à jour, de nouveaux utilisateurs peuvent obtenir un accès et son environnement technique peut changer.
La sécurité doit donc être entretenue régulièrement pour rester efficace.
Vérifier régulièrement les mises à jour
Les mises à jour doivent faire partie de la maintenance habituelle du site.
Il faut surveiller le cœur de WordPress, les extensions et les thèmes utilisés, tout en vérifiant que les composants restent compatibles entre eux.
Cette vigilance permet notamment de ne pas laisser durablement en place une version ancienne alors qu'une correction de sécurité est disponible.
Une mise à jour ne doit toutefois pas être considérée comme une opération automatique sans contrôle. Pour les sites importants, il est préférable de disposer d'une sauvegarde récente et de vérifier le bon fonctionnement du site après les changements.
Contrôler régulièrement les comptes et les accès
Les besoins d'accès peuvent évoluer.
Un collaborateur peut ne plus intervenir sur le site, une agence peut terminer sa mission ou un prestataire peut ne plus avoir besoin de ses identifiants.
Les comptes qui ne sont plus nécessaires doivent donc être supprimés ou désactivés, tandis que les droits des utilisateurs actifs doivent être régulièrement vérifiés.
Cette pratique permet de limiter le nombre de portes d'entrée potentielles vers l'administration du site.
Vérifier les sauvegardes
Une sauvegarde n'est réellement utile que si elle peut être restaurée.
Il est donc important de vérifier régulièrement que les sauvegardes sont bien réalisées et qu'elles contiennent les éléments nécessaires au fonctionnement du site.
Il faut également éviter de dépendre d'une seule copie stockée au même endroit que le site d'origine.
Une stratégie de sauvegarde correctement pensée permet de disposer d'une solution de récupération lorsque le site rencontre un problème majeur.
Surveiller les anomalies
La maintenance doit également inclure une surveillance générale du comportement du site.
Une modification inattendue, un compte inconnu, un affichage inhabituel ou une activité suspecte peuvent justifier une vérification.
L'objectif n'est pas de transformer la gestion d'un site en surveillance permanente, mais de pouvoir identifier rapidement les changements qui ne correspondent pas au fonctionnement habituel.
Une détection précoce peut faciliter considérablement l'intervention.
Éviter d'accumuler les composants inutiles
La maintenance est également l'occasion de faire régulièrement le ménage.
Une extension qui n'est plus utilisée, un ancien thème ou une fonctionnalité abandonnée n'ont pas nécessairement de raison de rester présents sur le site.
Réduire progressivement les composants inutiles permet de simplifier l'environnement WordPress et de limiter le nombre d'éléments à surveiller.
Cela rejoint d'ailleurs une autre dimension importante de la maintenance : un site plus simple est généralement plus facile à maintenir, à sécuriser et à faire évoluer.
Faire de la sécurité un processus continu
Une stratégie de sécurité efficace peut finalement être résumée ainsi :
mettre à jour → contrôler → sauvegarder → surveiller → intervenir → vérifier.
Cette routine permet de réduire les risques sans attendre qu'un problème survienne pour agir.
La sécurité d'un site WordPress n'est donc pas un état permanent que l'on obtient une fois pour toutes. C'est un processus de maintenance continue, adapté à l'évolution du site, de ses utilisateurs et de son environnement technique.
Et lorsqu'un site devient suffisamment important pour l'activité d'une entreprise, un contrôle régulier de sa sécurité et de son environnement peut permettre d'identifier les faiblesses avant qu'elles ne deviennent de véritables problèmes.
FAQ
WordPress est-il sécurisé ?
WordPress peut être utilisé de manière sécurisée, mais aucun site connecté à Internet n'est totalement à l'abri d'un incident. La sécurité dépend notamment des mises à jour, des extensions, des comptes utilisateurs, de l'hébergement, des sauvegardes et de la maintenance générale.
Pourquoi faut-il mettre WordPress à jour ?
Les mises à jour peuvent notamment corriger des failles de sécurité et des problèmes techniques. Maintenir WordPress, les thèmes et les extensions dans des versions appropriées permet donc de réduire certains risques.
Une extension de sécurité est-elle indispensable ?
Une extension peut apporter des fonctions complémentaires de surveillance ou de protection, mais elle ne remplace pas les mesures fondamentales comme les mises à jour, la protection des comptes et les sauvegardes. Il vaut mieux choisir les protections en fonction des besoins réels du site.
Comment savoir si un site WordPress a été piraté ?
Des comportements inhabituels peuvent constituer des signaux d'alerte : modifications inattendues, comptes inconnus, contenus ajoutés sans autorisation ou anomalies dans le fonctionnement du site. Une analyse plus approfondie peut être nécessaire pour confirmer l'origine du problème.
Faut-il sauvegarder son site WordPress ?
Oui. Les sauvegardes constituent une protection essentielle pour pouvoir envisager une restauration après un incident, une erreur de manipulation ou un problème technique. Il est également important de vérifier que les sauvegardes peuvent réellement être restaurées.
Comment protéger un compte administrateur WordPress ?
Il est recommandé d'utiliser un mot de passe robuste et unique, de limiter les comptes disposant de privilèges élevés et, lorsque cela est possible, d'activer une authentification à plusieurs facteurs. Les comptes qui ne sont plus nécessaires doivent également être supprimés ou désactivés.
Que faire si son site WordPress est piraté ?
Il faut éviter de modifier le site au hasard. La priorité consiste à identifier le problème, sécuriser les accès concernés, vérifier les sauvegardes disponibles et déterminer s'il est possible de restaurer une version saine. Selon la gravité de l'incident, une intervention technique spécialisée peut être nécessaire.
0 commentaire